 Aggiungi La Voce di Venezia come fonte preferita su Google
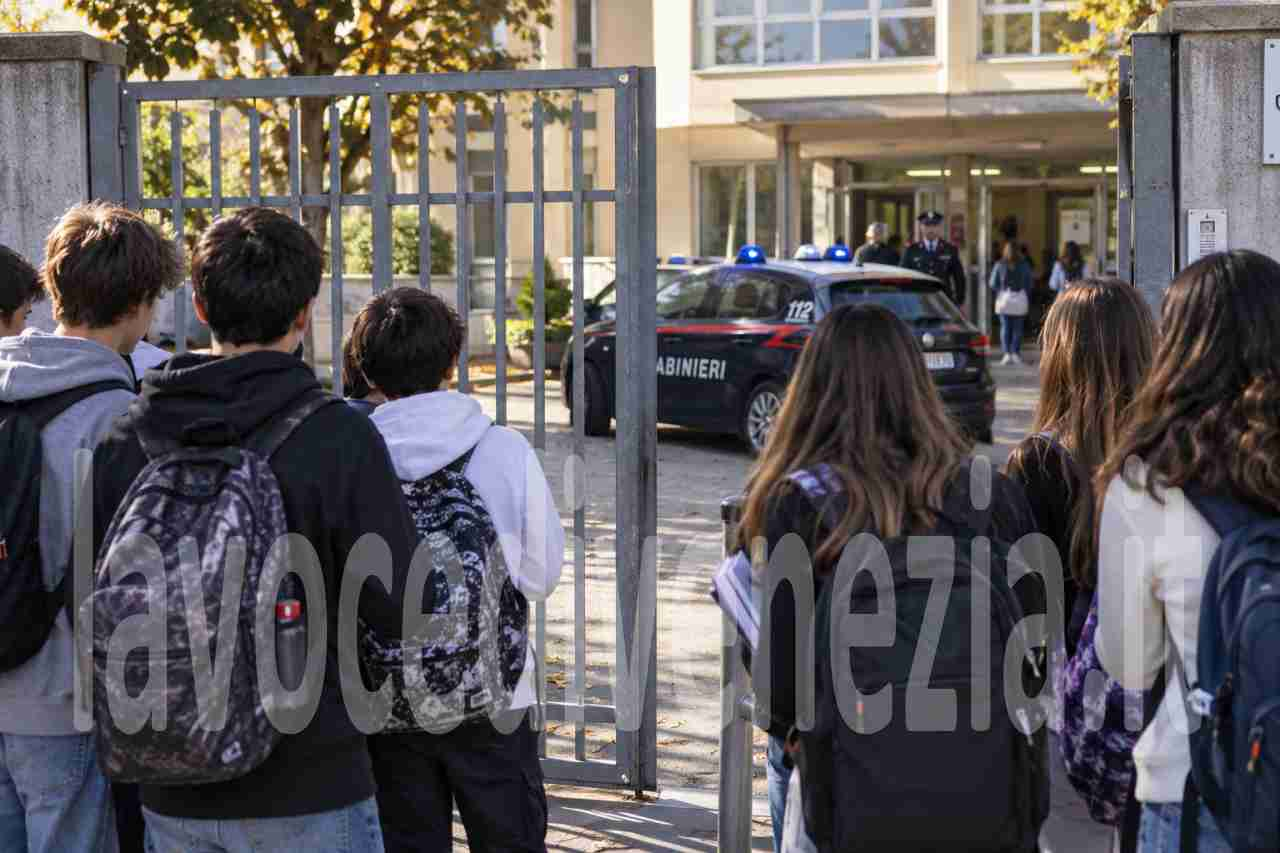
Il governo ha deciso di mettere a punto una regia nazionale per gestire le segnalazioni d’allarme che nelle ultime settimane hanno scosso istituti scolastici e pubbliche amministrazioni. Un tavolo tecnico del Cisr si riunirà oggi 13 novembre per varare quello che viene definito il “Protocollo comune per la gestione delle segnalazioni d’allarme”.
L’obiettivo dichiarato è evitare il caos organizzativo emerso durante le ondate di mail minatorie che hanno coinvolto centinaia di scuole. Le nuove linee guida dovrebbero prevedere misure calibrate sul breve, medio e lungo periodo, e indicazioni operative per autorità locali e prefetture.
Al centro del protocollo ci sono le procedure di evacuazione. Oggi la decisione è generalmente rimessa ai prefetti, chiamati a valutare ogni situazione caso per caso. Il testo in preparazione intende però definire criteri più chiari e l’istituzione di squadre specializzate per ispezioni rapide, così da ridurre tempi di intervento e rischi di interpretazioni discordanti.
I numeri raccontano la portata del fenomeno. Nella sola giornata di ieri, 12 novembre, sono arrivate circa 3.700 mail minatorie; in quel caso le evacuazioni hanno riguardato 77 istituti. Anche questo scostamento tra segnalazioni e decisioni operative è considerato un campanello d’allarme per le autorità.
Il protocollo mira inoltre a tutelare la continuità dell’attività scolastica. I dirigenti chiedono strumenti che consentano di filtrare e riconoscere i modelli ricorrenti delle mail, per evitare che ogni plesso debba affrontare isolatamente la minaccia. Lo ha sottolineato Antonello Giannello, presidente dell’Associazione nazionale presidi, in interventi riportati dalla stampa.
Le misure non si limiteranno alle scuole. L’escalation degli alert ha spinto Palazzo Chigi a estendere il perimetro di protezione ad altri obiettivi sensibili: tribunali, strutture sanitarie, uffici pubblici, amministrazioni comunali, nonché nodi del trasporto pubblico. Esperti del settore indicano ospedali e treni come possibili prossimi bersagli.
Sul fronte dell’intelligence permane l’allerta anche in relazione al calendario politico. Fonti citate dalla stampa segnalano il rischio che le segnalazioni possano intensificarsi in vista delle elezioni con l’intento di influire sul clima sociale e politico. Tra gli scenari ipotizzati ci sono anche attacchi a metropolitane, stadi o altre aree con grande afflusso di persone.
L’attribuzione degli episodi rimane aperta. Alcuni elementi raccolti dagli investigatori portano a piste diverse. Tra questi viene richiamato un episodio in Francia, dove attacchi informatici a sistemi di refrigerazione sono stati attribuiti ai Guardiani della rivoluzione iraniani; gli inquirenti italiani tengono conto anche di attività di gruppi filorussi su piattaforme come Telegram, capaci di amplificare tensioni pubbliche.
Un altro elemento preso in considerazione riguarda la diffusione nella sfera pubblica di materiale — come volantini per manifestazioni — costruito secondo logiche differenti per provocare e radicalizzare presenze nelle piazze. Infine, gli analisti ricordano che le mail minatorie sono facilmente replicabili e che la pressione potrebbe aumentare contro i fornitori di aiuti militari all’Ucraina, tra cui l’Italia.
Accanto agli scenari geopolitici, resta aperta la variabile criminale: la criminalità informatica, motivata dal profitto, può colpire infrastrutture e aziende senza finalità geopolitiche. Individuare un eventuale mandante, avvertono gli esperti, è però una parte complessa dell’indagine.